Perché il controllo locale entra nel progetto delle stampanti
A Formnext 2026 Prusa Research ha illustrato un orientamento local-first per la gestione delle stampanti e, separatamente, una variante della CORE One L+ pensata per ambienti che non vogliono lasciare i file di produzione nella memoria persistente del dispositivo. Le due notizie affrontano aspetti diversi dello stesso problema: chi controlla i dati di fabbricazione e quanto a lungo questi restano nella macchina o nei sistemi intermedi. Per un laboratorio domestico si tratta spesso di una preferenza operativa; per un reparto che gestisce progetti riservati, file sottoposti a controllo delle esportazioni o geometrie non ancora brevettate può diventare un requisito di sicurezza. Non bisogna però confondere assenza di cloud obbligatorio, sicurezza di rete e cancellazione dei dati: ciascuna richiede misure e verifiche distinte.
Prusa Connect Local: dove risiedono gestione e telemetria
Prusa ha descritto Connect Local come un software installabile sull’hardware scelto dal cliente, da un computer di ufficio fino a server, NAS e sistemi compatti. La possibilità di gestire una flotta senza account cloud esterno riduce alcune dipendenze dalla connettività Internet e può semplificare l’applicazione di politiche aziendali su aggiornamenti, accessi, log e backup. Non elimina però i rischi: il server locale deve essere mantenuto, aggiornato e isolato in modo appropriato, le credenziali devono essere gestite e i dispositivi devono essere segmentati sulla rete. L’annuncio ufficiale segnala che il software è disponibile gratuitamente e che codice e binari sono consultabili tramite i canali del progetto. La disponibilità del codice non costituisce di per sé una certificazione di sicurezza.
Zero-Trace non significa invulnerabilità
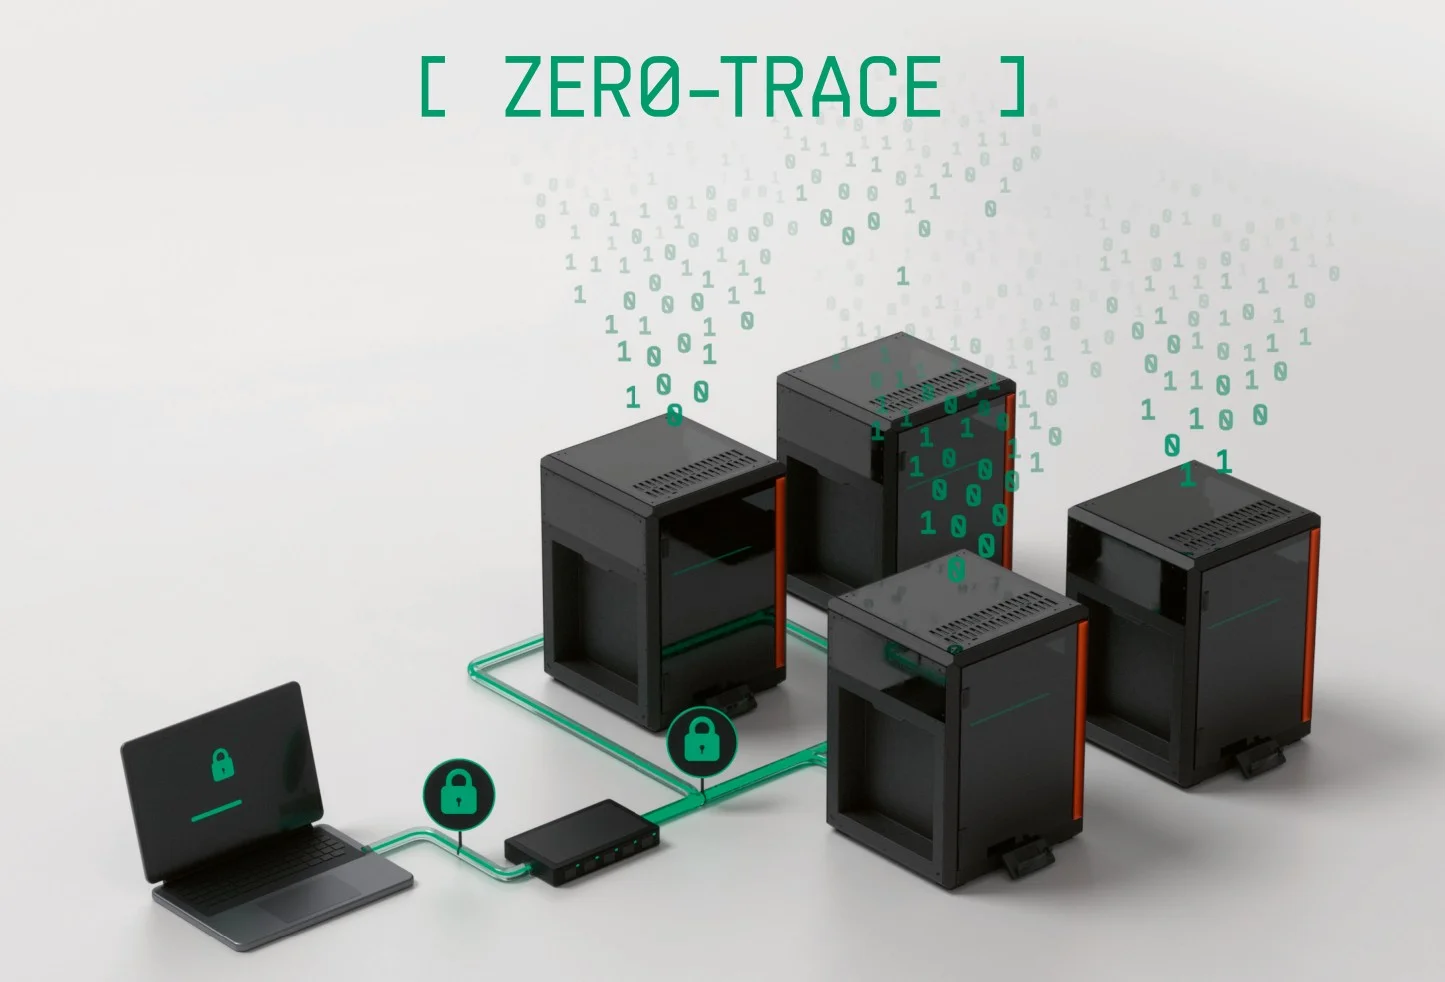
Nella configurazione Zero-Trace i file di lavoro vengono mantenuti soltanto in memoria volatile e scompaiono allo spegnimento, secondo la descrizione del costruttore. La scelta riduce il rischio di recuperare da un supporto persistente geometrie riservate in caso di sottrazione fisica della macchina. Non impedisce necessariamente la cattura dei dati durante il loro trasferimento, l’accesso a un computer di preparazione compromesso o l’intercettazione di comunicazioni non protette. Anche le periferiche, i sistemi di slicing e gli archivi delle versioni continuano a essere componenti dell’intera catena di sicurezza. L’architettura annunciata richiede quindi un modello di minaccia esplicito: quali avversari, con quali privilegi e con quale accesso fisico si vogliono contrastare.
Dal requisito informatico alla produzione industriale
Un responsabile di produzione interessato a queste funzioni dovrebbe verificare protocolli supportati, autenticazione, ruoli degli utenti, audit log, aggiornamenti, comportamento in assenza di rete e procedure di ripristino. Anche la tracciabilità ha un costo: un sistema che non conserva file nella stampante può comunque richiedere una registrazione esterna dei parametri e dei lotti per gli obblighi qualità. La gestione locale risponde al tema della sovranità del dato; Zero-Trace affronta soprattutto la persistenza del lavoro sul dispositivo. Entrambe sono soluzioni promettenti, ma un’eventuale conformità a standard o requisiti di difesa dipende dall’intera installazione, non dal nome commerciale della stampante.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI).